
Error habitual WCAG 2.2
F109Demanar contrasenyes o codis en caselles soltes o per caràcters
Nom oficial al W3C: Error dels criteris de conformitat 3.3.8 i 3.3.9 a causa d'impedir que les contrasenyes o els codis s'introdueixin en el format en què es van crear
En poques paraules
L'error és obligar a escriure una contrasenya o un codi en un format diferent de l'original. Per exemple, una casella per a cada xifra on no es pot enganxar, o demanar «el segon i el cinquè caràcter». Així no serveix el gestor de contrasenyes ni copiar i enganxar, i cal memoritzar o copiar a mà.
Per què és important
Recordar una contrasenya o copiar-la caràcter a caràcter és una prova de memòria. Les persones amb dislèxia, problemes de memòria o discapacitat intel·lectual poden no superar-la.
Per evitar-ho, moltes fan servir un gestor de contrasenyes (programa que desa i emplena les claus) o copien i enganxen. Si el formulari ho impedeix, no poden entrar al seu banc, a la seu electrònica o a la seva botiga en línia.
Com evitar-ho
- Demaneu la contrasenya o el codi en un sol camp que accepti enganxar el text complet.
- No bloquegeu l'enganxament ni l'emplenament automàtic. Feu servir
autocomplete="current-password"a la contrasenya iautocomplete="one-time-code"als codis d'un sol ús. - Si preferiu caselles separades per al codi, feu que en enganxar-lo a la primera s'emplenin soles totes les altres.
- No demaneu caràcters solts de la contrasenya («el tercer i l'últim»). Tampoc no la construïu amb un desplegable per caràcter.
- Si manteniu algun d'aquests sistemes, oferiu un altre accés que no exigeixi memoritzar: un enllaç per correu, una clau d'accés (passkey) o un certificat digital.
Com comprovar-ho
- Localitzar tots els camps de contrasenya i de codi: inici de sessió, verificació en dos passos, signatura d'operacions.
- Copiar la contrasenya o el codi complet i enganxar-lo. Provar també el gestor de contrasenyes del navegador.
- Comprovar que queda ben escrit d'una vegada, en el mateix format en què es va crear.
- Si no és possible, buscar un altre mètode d'accés que no depengui de recordar ni de copiar a mà. Si no n'hi ha, hi ha un error.
Exemple
Codi correcte: un únic camp per al codi, que admet enganxar i l'emplenament automàtic.
<label for="codigo">Codi de verificació (6 xifres)</label>
<input id="codigo" type="text" inputmode="numeric"
       autocomplete="one-time-code" maxlength="6">
Veure el text complet del W3C (traducció al català)
Aquesta és una traducció no oficial al català de la tècnica F109 de Techniques for WCAG 2.2, del W3C. Pot contenir errors. L'únic document oficial i normatiu és la versió original en anglès, publicada al lloc web del W3C.
Aplicabilitat
Totes les tecnologies que requereixin autenticació.
Descripció
Exigir als usuaris que s'autentiquin introduint una contrasenya o un codi en un format diferent d'aquell en què es va crear originalment suposa un error dels criteris de conformitat 3.3.8 Autenticació accessible (mínim) i 3.3.9 Autenticació accessible (millorat), tret que hi hagi mètodes d'autenticació alternatius. La cadena que cal introduir pot ser una contrasenya, un codi de verificació o qualsevol cadena de caràcters que l'usuari hagi de recordar o anotar per autenticar-se.
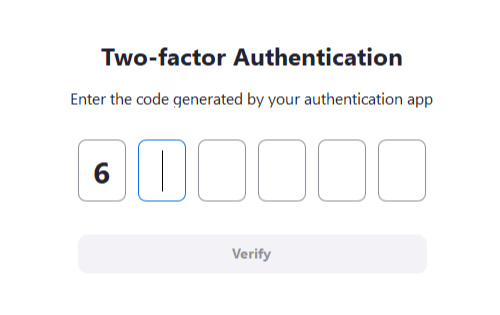
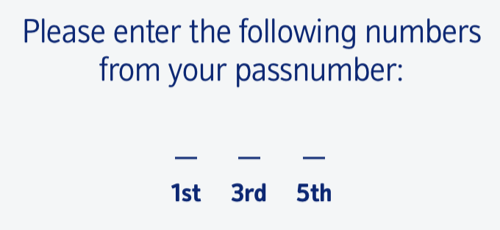
Si s'obliga l'usuari a introduir caràcters individuals en diversos camps de manera que no pugui enganxar la contrasenya en una sola acció, s'impedeix l'ús d'un gestor de contrasenyes o l'enganxament des d'una còpia local de la contrasenya. Això vol dir que els usuaris no poden evitar la transcripció, cosa que dona lloc a una prova de funció cognitiva. S'aplica tant si els usuaris han d'introduir tots els caràcters de la cadena com si només n'han d'introduir una part.
Exemples
Aquests exemples impedirien que l'usuari introduís una contrasenya o un codi en el mateix format en què es va crear originalment:
- Un grup de camps que demana a l'usuari «Introduïu el 2n, el 6è i l'últim caràcter de la vostra contrasenya», amb camps d'entrada separats per a cada caràcter.
- Un grup de camps que demana a l'usuari introduir cada dígit d'un codi de verificació en un camp diferent (tret que l'usuari pugui enganxar el codi complet al primer camp i els altres s'emplenin automàticament).
- Un grup de camps de contrasenya compost per elements
<select>que obliga l'usuari a seleccionar cada caràcter d'una contrasenya de longitud fixa en llistes desplegables individuals.
Proves
Procediment
Per a cada camp de formulari que accepti la introducció d'una contrasenya o un codi:
- Comprovar que el camp d'entrada permet a l'usuari introduir la contrasenya o el codi complets en el format en què es van crear originalment.
- Si el pas anterior no és cert, comprovar si hi ha un mètode d'autenticació alternatiu que satisfaci els criteris de conformitat 3.3.8 Autenticació accessible (mínim) o 3.3.9 Autenticació accessible (millorat) (per exemple, un mètode d'autenticació que no depengui d'una prova de funció cognitiva).
Resultats esperats
- Si les comprovacions núm. 1 i núm. 2 són totes dues falses, es compleix aquesta condició d'error i el contingut no compleix el criteri de conformitat.
Com ho comprovem a ADDAW
Aquest error és un dels que busquem en cada auditoria d'ADDAW. Us el lliurem amb captures i la manera de corregir-lo.
Basat en la tècnica F109 del W3C (WCAG 2.2). Explicació i exemples: ADDAW. Traducció no oficial del text del W3C © W3C, llicència de documents del W3C. Heu vist un error? Escriviu-nos.